Tracive for developers
Cek penipu di alur produk Anda, tanpa memegang kredensial apa pun.
Rekening, nomor telepon, email, alamat kripto atau username — dicek terhadap laporan penipuan dari komunitas sebelum uang bergerak. Pengguna memberi izin sekali; pengecekan ditagih ke kredit Tracive-nya, bukan ke Anda.
POST /v1/scammer-checks{ "input": { "type": "EMAIL", "value": "e2e-scammer@evil.com" }}
→ 200 OK{ "found": true, "riskTier": "HIGH", "reportTotal": 12, "credibleReports": 9, "fraudAmount": { "IDR": 152500000, "BTC": 0.04 }, "tags": ["olshop fiktif", "impersonasi"]}
Seperti ini di aplikasi Anda
Pengecekan berjalan di dalam alur transfer Anda, jadi nasabah melihat risikonya sebelum uang berpindah.
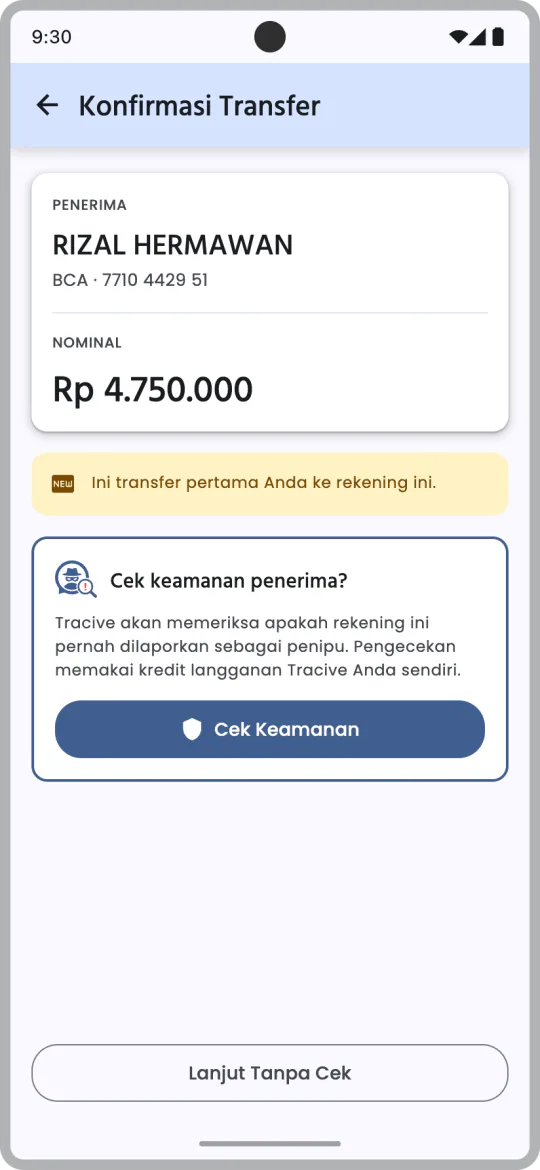
Cek sebelum kirim
Di layar konfirmasi transfer, aplikasi Anda menawarkan cek keamanan rekening penerima.
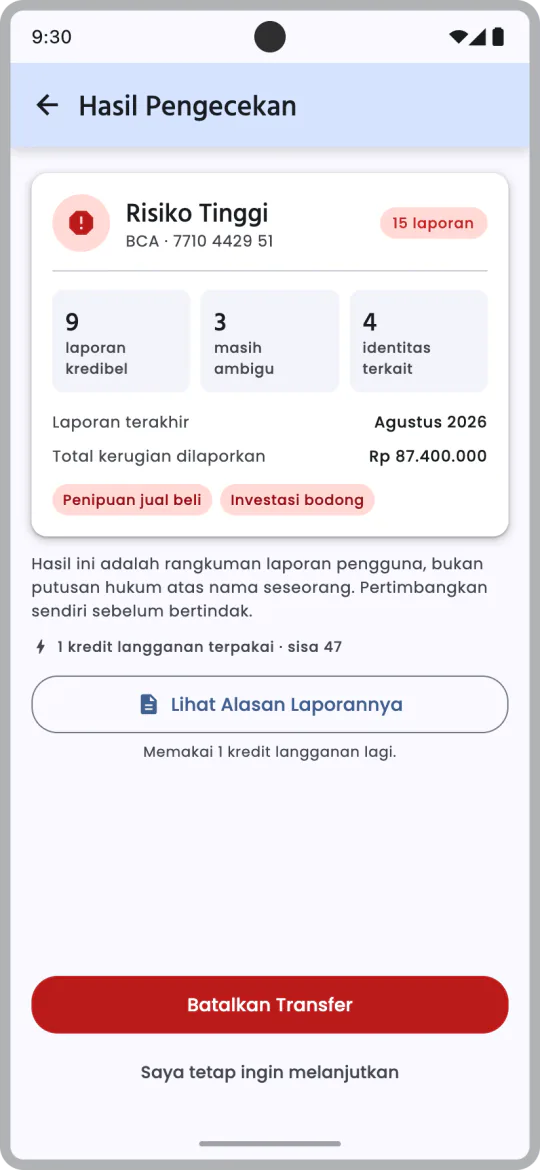
Nasabah melihat risikonya
Jumlah laporan, total kerugian, dan jenis penipuan tampil jelas — membatalkan jadi pilihan termudah.
Mulai dari sini
Quickstart
Empat langkah dari nol ke pengecekan pertama, semuanya di sandbox.
Panduan OAuth
Flow app-to-app dengan PKCE. Consent terjadi di aplikasi Tracive, bukan di layar Anda.
API reference
Setiap endpoint, field dan kode error — dirender dari spec yang server sajikan.
SDK
Kotlin, Flutter, Swift dan React Native. Satu kontrak, empat bahasa.
Empat SDK, tanpa API key
Key di dalam binary mobile adalah kredensial yang sudah terpublikasi — dan yang ini membelanjakan kredit pengguna. Setiap client memakai OAuth dengan PKCE.
Tiga hal yang membentuk API ini
Tanpa API key, di mode apa pun
Tidak ada parameter key di permukaan publik SDK. Kalau Anda mencari tempat menyimpan secret, yang Anda butuhkan adalah Proxy mode — dan itu Tahap 2.
Miss tetap ditagih
Identifier tanpa laporan menjawab 200 dengan found: false dan tetap memakan satu kredit. Kalau miss gratis, API ini jadi alat enumerasi murah.
Satu identitas per client
Pengguna yang sama tampil dengan sub berbeda di tiap client Anda. Dua partner tidak bisa menyatukan datanya, bahkan untuk orang yang sama.
Dua environment
Data seed. Terbuka untuk siapa pun yang sedang membangun integrasi.
Laporan sungguhan. Butuh kontrak dan organisasi yang disetujui.