Panduan · Alur transfer
Unduh PDFMenempatkan Tracive di alur transfer
Satu skenario nyata, ujung ke ujung: nasabah transfer pertama kali ke rekening yang belum pernah dituju. Di mana pengecekan sebaiknya diletakkan, apa yang dilihat nasabah saat menghubungkan akun Tracive-nya, dan bagaimana hasilnya muncul sampai ke detail transaksi.
Ringkasan praktik terbaik
- Cek di layar konfirmasi, sebelum PIN
- Picu hanya untuk transfer pertama ke rekening baru, plus cek manual
- Hasil berisiko: tukar aksi utama ke Batalkan Transfer — jangan blokir otomatis
- Default
detail=minimal; kedalaman penuh di balik satu tap - Hasil hanya disimpan lokal di perangkat; ke server cukup
riskAccepted/riskAcceptedAt - Selalu tampilkan keterangan pendamping; “tidak ada laporan” bukan jaminan aman
Satu keputusan yang menentukan segalanya
Di titik mana pengecekan dijalankan. Terlalu awal, nasabah belum punya alasan peduli; terlambat, uangnya sudah pergi.
Terlalu awal
Tepat
Terlambat
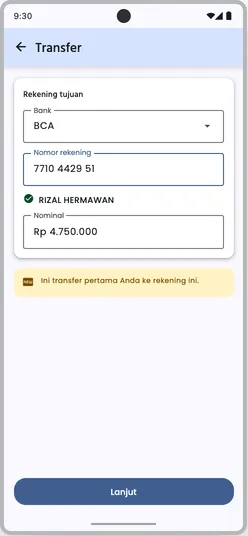
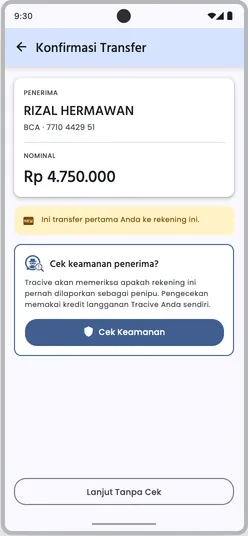
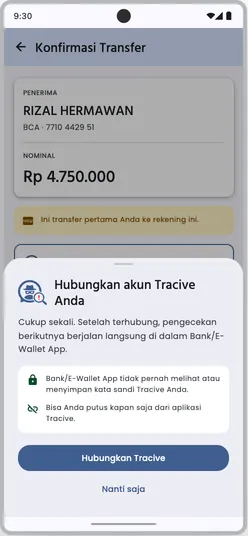
Alur lengkap, delapan layar
Ikuti nomornya. Layar bertanda biru ada di aplikasi bank; yang bertanda gelap ada di aplikasi Tracive.
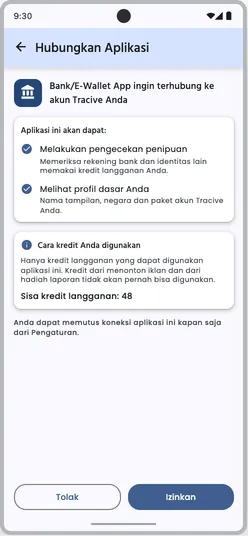
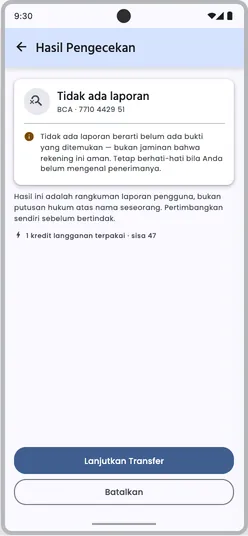
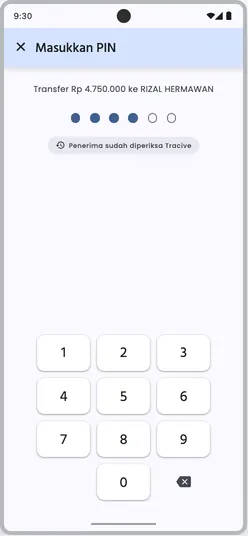
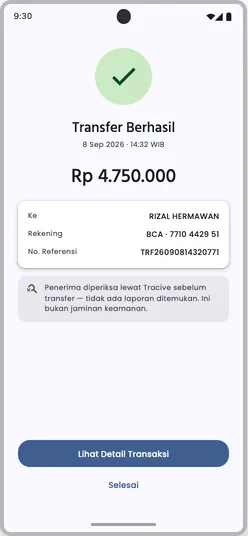
Transfer berikutnya lebih pendek
Langkah 3 dan 4 hanya terjadi sekali. Setelah akun terhubung, transfer pertama ke rekening baru berikutnya berjalan 1 → 2 → 5 → 6 → 7: nasabah tidak pernah keluar dari aplikasi bank lagi.
Dan bila rekening tujuan ternyata pernah dilaporkan, langkah 5 berganti jadi peringatan dengan jumlah laporan dan aksi utama Batalkan Transfer — cabang lengkapnya ada di bagian berikutnya.
Bila rekening itu ternyata sudah dilaporkan
Cabang dari langkah 5. Alur sampai langkah 4 sama persis — yang berubah hanya apa yang muncul setelah pengecekan selesai.
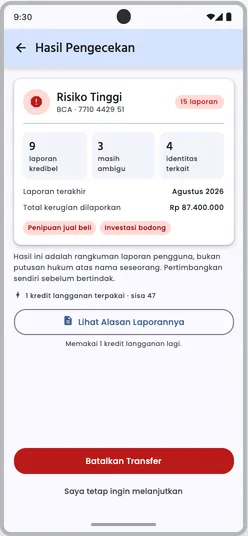
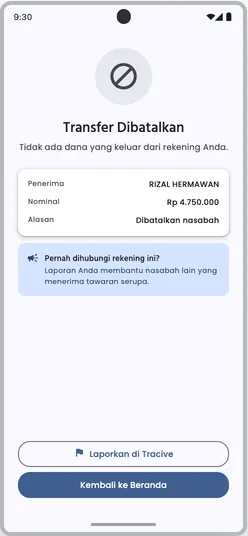
Layar-layar berikut menggantikan langkah 5 dan seterusnya. Nasabah sudah melihat nama penerima, sudah memberi izin, dan pengecekan sudah berjalan — tapi hasilnya berbeda.
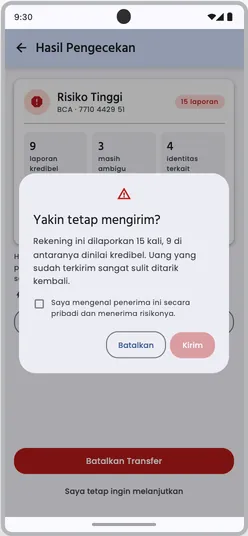
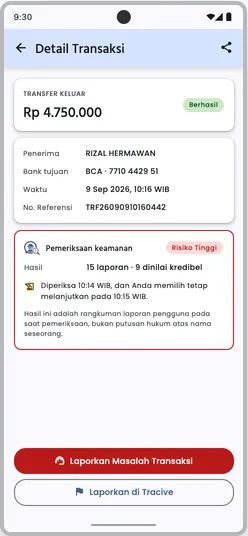
Yang naik ke server Anda hanya keputusannya: riskAccepted atau riskAcceptedAt, tanpa satu pun isi hasil pemeriksaan. Field itu sudah cukup sebagai bukti bahwa peringatan ditampilkan dan nasabah memilih melanjutkan — yang Anda perlukan bila ada sengketa. Hasilnya sendiri tetap tinggal di penyimpanan lokal aplikasi pada perangkat nasabah, dan itulah yang mengisi kartu di layar ini.
Anda tidak perlu membangunnya sendiri. SDK menyimpan hasil pemeriksaan terhadap nomor referensi transaksi Anda: satu panggilan setelah nomor referensi terbentuk, satu panggilan lagi saat detail transaksi dibuka berminggu-minggu kemudian. Isinya terenkripsi di perangkat, dan bertahan 90 hari secara default. Di Kotlin namanya seperti di bawah; di Flutter, Swift dan React Native writeTransactionCheck / readTransactionCheck.
cache.putTransactionCheck(txnId, result)
cache.getTransactionCheck(txnId)
Dua hal yang menentukan kebenaran kartunya. Setiap catatan adalah potret saat itu, bukan penunjuk ke hasil terbaru — transfer bulan September tidak akan pernah ditulisi ulang oleh laporan yang masuk Oktober, sehingga kartu lama tetap menunjukkan apa yang benar-benar dilihat nasabah. Dan bila tidak ada catatan, artinya pemeriksaan tidak pernah dijalankan untuk transaksi itu — bukan berarti tidak ada laporan. Jangan tampilkan apa pun; menampilkannya sebagai bersih memberi rasa aman yang tidak pernah ada.
Di jalur normal tombol terisi adalah Lanjutkan Transfer. Di sini yang terisi adalah Batalkan Transfer, dan pilihan melanjutkan turun jadi teks biasa. Nasabah tidak dilarang — tapi jalur termudah sekarang adalah yang aman.
Hasil Tracive adalah rangkuman laporan pengguna, bukan putusan pengadilan — dan orang bisa dilaporkan karena sengketa biasa. Memblokir transfer secara sepihak memindahkan risiko hukum ke bank. Yang tepat adalah friksi: peringatan jelas, konfirmasi sadar, jejak keputusan.
“Risiko tinggi” saja mudah diabaikan. Jumlah laporan, berapa yang dinilai kredibel, bulan laporan terakhir, dan total kerugian membuat nasabah bisa menimbang sendiri — dan itulah yang membuat ia benar-benar berhenti. Tombol Lihat Alasan Laporannya membuka kedalaman penuh; bentuknya dibahas di bagian berikutnya.
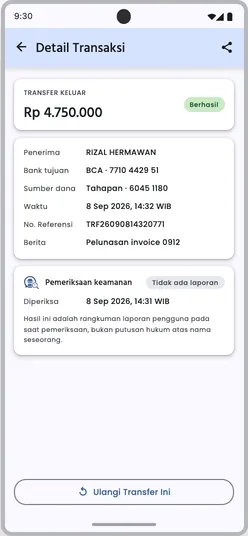
Di detail transaksi normal (langkah 8) tombol itu wajar. Di sini tidak: menawarkan pengulangan sekali tap ke rekening berisiko tinggi menghapus seluruh friksi yang baru saja Anda bangun. Yang menggantikannya adalah jalur bantuan dan jalur melaporkan.
Transfernya memang berhasil — dananya pindah. Jangan menandai transaksi sebagai gagal atau mencurigakan hanya karena hasil pengecekan; itu dua hal berbeda, dan mencampurnya membuat riwayat transaksi nasabah tidak bisa dipercaya.
Dua tingkat kedalaman untuk layar yang sama
Rekening yang sama, putusan yang sama. Yang Anda pilih hanya menentukan seberapa banyak bukti yang ikut dikirim.
Kedalaman tidak mengubah putusannya — tier dan jumlah laporan identik di kedua sisi. Yang ditambahkan detail=full adalah kronologi laporan: kejadian yang diceritakan pelapor.
detail=minimal
Putusan dan angkanya saja
detail=full
Ditambah kronologi laporan
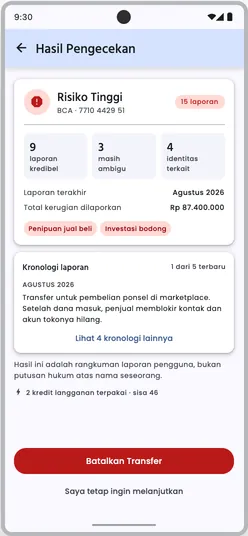
Untuk keputusan lanjut atau batal, angka sudah cukup. Di layar konfirmasi transfer, kartu kronologi justru menambah yang harus dibaca saat nasabah hanya perlu satu keputusan.
Nasabah yang tidak yakin akan mencari alasan. Kronologi mengubah “risiko tinggi” dari label menjadi cerita yang bisa ia timbang — dan itu yang biasanya membuat orang benar-benar berhenti. Itulah tombol Lihat Alasan Laporannya di layar kiri: kedalaman penuh berada di balik satu tap, bukan di tampilan awal, dan biayanya disebut sebelum nasabah menekannya.
Kronologi hanya berisi kejadian, tanpa nama, kontak, atau apa pun yang mengarah ke pelapor — batas ini tidak bisa dinegosiasikan. Untuk alasan yang sama, tanggal laporan hanya sampai tingkat bulan: tanggal persis akan mempersempit siapa yang melapor, dan penipu yang membaca hasilnya bisa mengira-ngira korban mana yang melaporkannya. Keempat tanggal laporan — firstReportOn, lastReportOn, incidentDate, dan tanggal komentar — dikirim sebagai YYYY-MM dalam UTC, tanpa hari dan jam. Kronologi juga dirangkum, bukan satu per laporan: sebuah rekening dengan 12 laporan bisa hanya punya lima kronologi terbaru, jadi jangan bangun UI yang menuntut satu kronologi untuk setiap laporan.
Di Tahap 1, satu pengecekan memakai 1 kredit langganan nasabah, minimal maupun full. Layar kanan menunjukkan 2 kredit karena Lihat Alasan Laporannya menjalankan pengecekan kedua dengan detail=full. Kalau alasan laporan hampir selalu Anda tampilkan, meminta detail=full sejak awal menghemat pengecekan kedua itu.
Yang perlu diketahui sebelum mulai
Tiga hal yang paling sering ditanyakan partner, satu larangan penyimpanan, dan satu kewajiban tampilan.
Aplikasi Anda tidak menyimpan kredensial Tracive apa pun. Di jalur OAuth, izin datang dari nasabah lewat layar di langkah 4 dan bisa ia cabut sendiri. API key untuk Proxy mode (Tahap 2) juga tinggal di backend Anda — tidak pernah di APK.
Alur di halaman ini memakai jalur OAuth: pengecekan memotong kredit langganan Tracive milik nasabah, bukan saldo bank. Karena itu penempatannya harus hemat — pemicu pada transfer pertama ke sebuah rekening, bukan pada setiap transaksi.
Bank yang ingin menanggung sendiri biayanya — misalnya menyaring penerima tanpa melibatkan akun nasabah — akan memakai Proxy mode di Tahap 2: panggilan lewat backend Anda dengan API key dan saldo prepaid organisasi. Langkah 3 dan 4 hilang; penempatan, cabang risiko, dan aturan penyimpanan tetap sama.
SDK resmi tersedia untuk Kotlin, Swift, Flutter dan React Native dengan bentuk yang sama, sehingga tim Android dan iOS Anda mengikuti alur yang identik.
Ketentuan kerja sama melarang partner mengunggah dan menyimpan hasil pemeriksaan yang berasal dari basis data Tracive — termasuk turunannya yang terlihat sepele seperti tingkat risiko, jumlah laporan, atau penanda kredibel. Mengumpulkannya di server Anda berarti membangun salinan basis data kami sedikit demi sedikit, dan itu di luar izin yang diberikan nasabah.
Di perangkat nasabah, penyimpanan lokal oleh aplikasi Anda diizinkan — itulah yang menopang kartu hasil di langkah 8 dan di layar “tetap dikirim”. Yang boleh naik ke server Anda hanya keputusan nasabah itu sendiri, dalam salah satu dari dua bentuk: riskAccepted (boolean) atau riskAcceptedAt (datetime), ditulis setelah nasabah menekan Kirim atau Batalkan pada dialog peringatan di langkah 6. Itu cukup sebagai jejak audit, dan tidak memuat sedikit pun hasil pemeriksaan.
Pelanggaran atas batas ini adalah pelanggaran perjanjian bisnis: konsekuensinya pemutusan kontrak dan tuntutan hukum. Ketentuan partner akan diperbarui untuk menuliskannya secara eksplisit.
Setiap kali hasil pengecekan ditampilkan, keterangan pendampingnya wajib ikut tampil — hasil Tracive adalah rangkuman laporan pengguna, bukan putusan hukum atas nama seseorang. Perhatikan juga bahwa “tidak ada laporan” bukan berarti aman: jangan pernah menampilkannya sebagai jaminan.
Selanjutnya
Memasang langkah 3 dan 4: consent di aplikasi Tracive dan token yang kembali ke aplikasi Anda.
Selanjutnya
Bentuk request dan respons POST /v1/scammer-checks, termasuk detail dan setiap kode error.
Terakhir diperbarui 28 Sep 2026